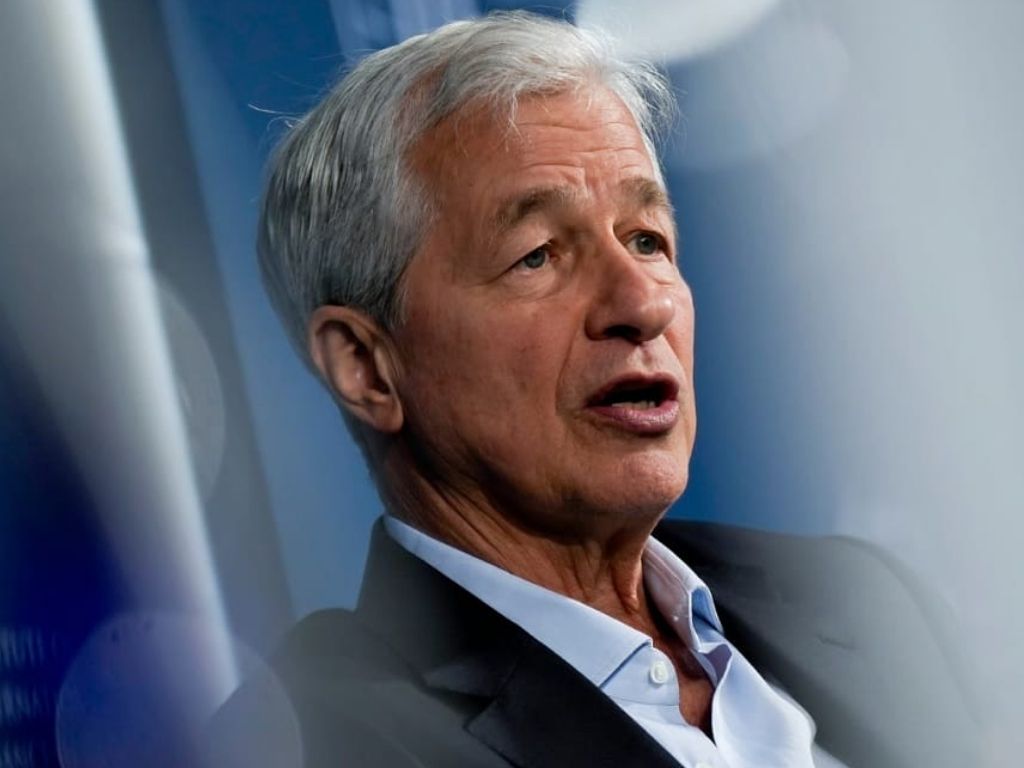
The Daily Journal.- Jamie Dimon, consejero delegado de JPMorgan Chase, advirtió que los riesgos de ciberseguridad en la era de la inteligencia artificial (IA) se multiplicaron por 10 desde la irrupción de Mythos, el modelo más avanzado de Anthropic.
El ejecutivo, durante una entrevista en Bloomberg TV, declaró que la IA “creó vulnerabilidades que no conocíamos”. Enfatizó que la preocupación por la ciberseguridad siempre existió, pero ahora alcanzó una escala sin precedentes.
Asimismo, alertó que los riesgos de ciberseguridad en la era de la IA son “una preocupación legítima y real”, especialmente por la capacidad de los agentes autónomos para ejecutar tareas sin supervisión.
El CEO afirmó que Anthropic reconoció que Mythos puede identificar y explotar vulnerabilidades “en todos los sistemas operativos y navegadores principales”. Destacó que el modelo encontró miles de fallos de alta severidad, incluida una vulnerabilidad en OpenBSD que sobrevivió 27 años de revisiones. Para más del 83% de los fallos detectados, Mythos generó un exploit funcional en el primer intento.
JPMorgan se moviliza para reforzar sus defensas
JPMorgan es una de las pocas empresas que obtuvo acceso a Mythos en abril. Dimon movilizó a cientos de empleados a tiempo completo para fortalecer los sistemas del banco. “No voy a ponerme histérico preguntando si es existencial o no. Lo que hacemos es arremangarnos y trabajar para arreglarlo”, aseguró.
Anthropic decidió no lanzar Mythos al público general por considerarlo demasiado peligroso. La compañía lanzó una versión restringida denominada Claude Fable 5, con clasificadores que interceptan salidas en dominios de alto riesgo como ciberseguridad, biología y química.
Con información de Bloomberg